404E Blog

第 3 页

github student developer pack

开发工具

申请时间 2024.03.26

准备github账号

  1. 注册并登录github
  2. 右上角头像 -> 设置
  3. 左边选择 billing and plans 下的 payment infomation
  4. 填写账单地址,主要名字必须是真名,和学籍信息一致的名字,firstname长度不够要求可以在后面加空格

绑定edu邮箱

  1. 链接:https://github.com/settings/emails
  2. 绑定邮箱并通过验证,这儿我绑定的是edu.cn的邮箱

开始申请

  1. 链接:https://education.github.com/discount_requests/application
  2. 在这之前需要确定你的定位在学校,手机可以使用fake location(要root),pc可以打开开发者工具,点右上角三个点 -> 更多工具 -> 传感器,在打开的界面中位置选择其他,然后输入经纬度
  3. 修改好定位后刷新网页,并确保接下来的步骤中不要使用梯子
  4. 在下面的邮箱列表中选择 edu.cn 邮箱
  5. 输入学校全名,此处会有补全,但是速度可能较慢,最终提交时应该是全英文的名字
  6. 点击下方的 continue(ps:此处我一开始用手机还是pc都点continue无效,最后用的f12修改传感器解决)
  7. 第二个界面要求拍照上传凭证,pc无法完成,但是申请的进度是可以保留的,因此我们用手机打开申请链接,可以继续完成第二步;手机上传照片,网上很多推荐用学籍报告之类的,实际上手写也是可以的,github应该是ocr识别的;此处我上传先是submit怎么点都不成功,回到原界面,最后用开发者工具打开手机chrome的调试才发现是payload too large了(点名批评gh开发者),最终使用前置摄像头拍了一张很糊的照片(因为很糊,所以上面只有关键信息,没有把二维码和标题之类的拍进去)
  8. 提交

tmux

运维部署

在后台启动tmux tmux new -d -s name

给tmux输入发送指令 tmux send-keys -t name:0 "echo hello" C-m

通过局域网在安卓设备和PC之间传输文件

HomeLab

PC操作

配置共享文件夹

  1. 首先需要一个文件夹用于存放传输的文件,建议在空间比较大的盘下创建,比如D盘
  2. 右键文件夹点击属性 -> 共享 -> 网络文件和文件夹共享 -> 共享
  3. 下拉框中选择用户,此处若要允许匿名访问则选择下拉框中的EveryOne
  4. 在下方添加的用户中配置权限,若要允许修改则点击读取修改为读取/写入
  5. 点击共享
  6. 点击完成

匿名共享

  1. 若要允许匿名共享,则需要点击属性界面中最下方 密码保护 -> 网络和共享中心
  2. 在跳转的高级共享设置界面选择所有网络
  3. 最下方密码保护的共享选择无密码保护的共享

tips

同一个共享文件夹中可以针对子文件夹配置不同的访问权限,使匿名访问无法查看某些文件夹

安卓操作

下载文件管理器+

连接SMB共享

  1. 打开 文件管理器+ 并选择远程存储,点击添加远程存储
  2. 选择SMB(SMB是windows的局域网文件共享协议)
  3. 在弹出的窗口中填写主机名,用户名和密码(或者匿名)
    此处主机名可以尝试填写对应pc的机器名,但是有可能因为路由器原因导致失败
    若失败请填入机器的ip地址,win+r 打开 cmd ,在 cmd 中输入 ipconfig 显示自己的ip地址
    在其中选择 和要连接的安卓设备在同一个网络下的网络连接(注意选择有IPv4 地址的网卡)
    比如pc通过网线连接的路由器,那么此时选择以太网的网络地址
    比如pc通过wifi连接的路由器,那么此时选择无线局域网适配器
  4. 填写用户名和密码(若匿名则勾选匿名)
  5. 连接

tips

可以将远程存储中的文件夹放入收藏夹从而快捷访问

unidbg自行支持其他版本的协议

编程笔记

两个so文件

首先从自带的文件中可以看出,需要获取两个so文件

这两个so文件只要下载对应版本的qqapk,使用解压软件打开就可以获得

config.json中的协议信息

这儿使用jadx来反编译qqapk

通过自带的版本信息可以知道,qua是V1_AND_SQ开头的,我们在jadx中搜索

可以看到,前缀匹配上了,但是后缀不一样,所以这儿我们只复制版本信息以及code(版本号后面的四位数字应该就是需要的code)

dtconfig

一样在jadx中搜索dtconfig,可以看到搜出来很多选项,但是我们一个一个看过去

可以看到,在第5个搜索出来的文件里面,看到了一串硬编码的二进制数据

有些常量可以ctrl+左键跳转,将反编译的内容复制出来然后替换掉常量并修改格式,这样就获取到了dtconfig

至此所有需要的内容就都从apk中获取到了

Windows部署MongoDB

运维部署

下载

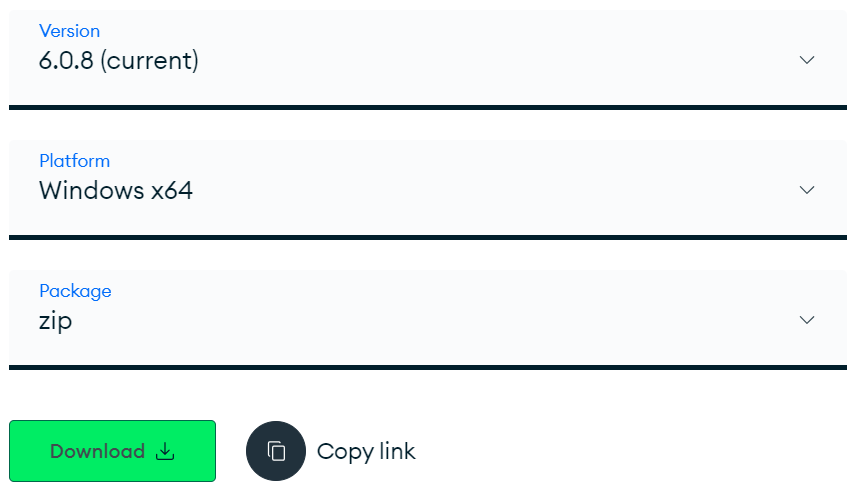
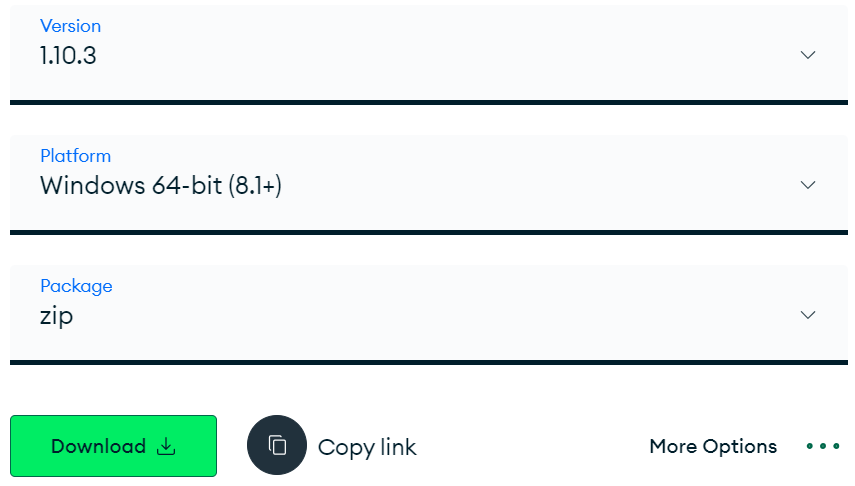
MongoDB 6 的zip中只包含mongod即服务端,需要额外下载mongosh作为客户端

mongo下载:https://www.mongodb.com/try/download/community

mongosh下载:https://www.mongodb.com/try/download/shell

两者的下载都需要选择平台和架构

mongod安装服务

下载的MongoDB解压到目标位置,然后在其中新建一个文件mongod.yml(名字和后缀名不重要,随便起)

这儿的两个path,都换成自己的,目录需要自己手动创建,比如我这儿就是在MongoDB文件夹下新建的data文件夹和logs文件夹

yaml
systemLog:
    destination: file
    path: D:\App\MongoDB\logs\mongod.log
storage:
    dbPath: D:\App\MongoDB\data

在命令行中执行以下指令注册服务(这儿的serviceName是不可缺少的)

bash
# 安装mongo服务
mongod --config "D:\App\MongoDB\mongo.yml" --install --serviceName "MongoDB"
# 启动mongo服务
net start MongoDB

此时mongodb的服务就已经安装并启动了,可以用mongosh连接了(添加path不再赘述)

创建用户

纯文本
// 参考 https://www.mongodb.com/docs/manual/tutorial/create-users/#create-additional-users-for-your-deployment
use test
db.createUser(
  {
    user: "用户名",
    // passwordPrompt()会要求在控制台中输入密码, 避免密码出现在日志中, 也可以直接使用密码
    pwd:  passwordPrompt(),
    // 权限参考 https://www.mongodb.com/docs/manual/reference/built-in-roles/#database-user-roles
    roles: [ { role: "readWrite", db: "test" },
             { role: "read", db: "reporting" } ]
  }
)

mongosh登录

纯文本
mongosh "mongodb://admin:123456@localhost:27017/test?authSource=admin"

构建KonaJDK

开发工具

最近准备参加OpenSourceTalent,题目是KonaJDK相关的,首先要构建KonaJDK,这儿我踩了很多坑

尝试在windows构建

  • 我一开始尝试使用mingw构建,但是configure中要求的make版本不一致
    configure: Found GNU make version GNU Make 4.2.1 at /f/App/mingw64/bin/make, but it is not for msys (it says: Built for x86_64-w64-mingw32). Ignoring. configure: error: Cannot find GNU make 3.81 or newer! Please put it in the path, or add e.g. MAKE=/opt/gmake3.81/make as argument to configure.

  • 然后我尝试使用msys2构建,make版本没有问题,但是configure死活不认我装的vs2022,使用vs2013也一样构建失败(后来在ci里看到它使用的是vs2017)
    configure: Could not succesfully extract the envionment variables needed for the VS setup.
    configure: Try setting --with-tools-dir to the VC/bin directory within the VS installation
    configure: or run "bash.exe -l" from a VS command prompt and then run configure from there.
    configure: error: Cannot continue

  • 宣告放弃,下各种版本的vs弄得我头都大了

尝试在Ubuntu构建

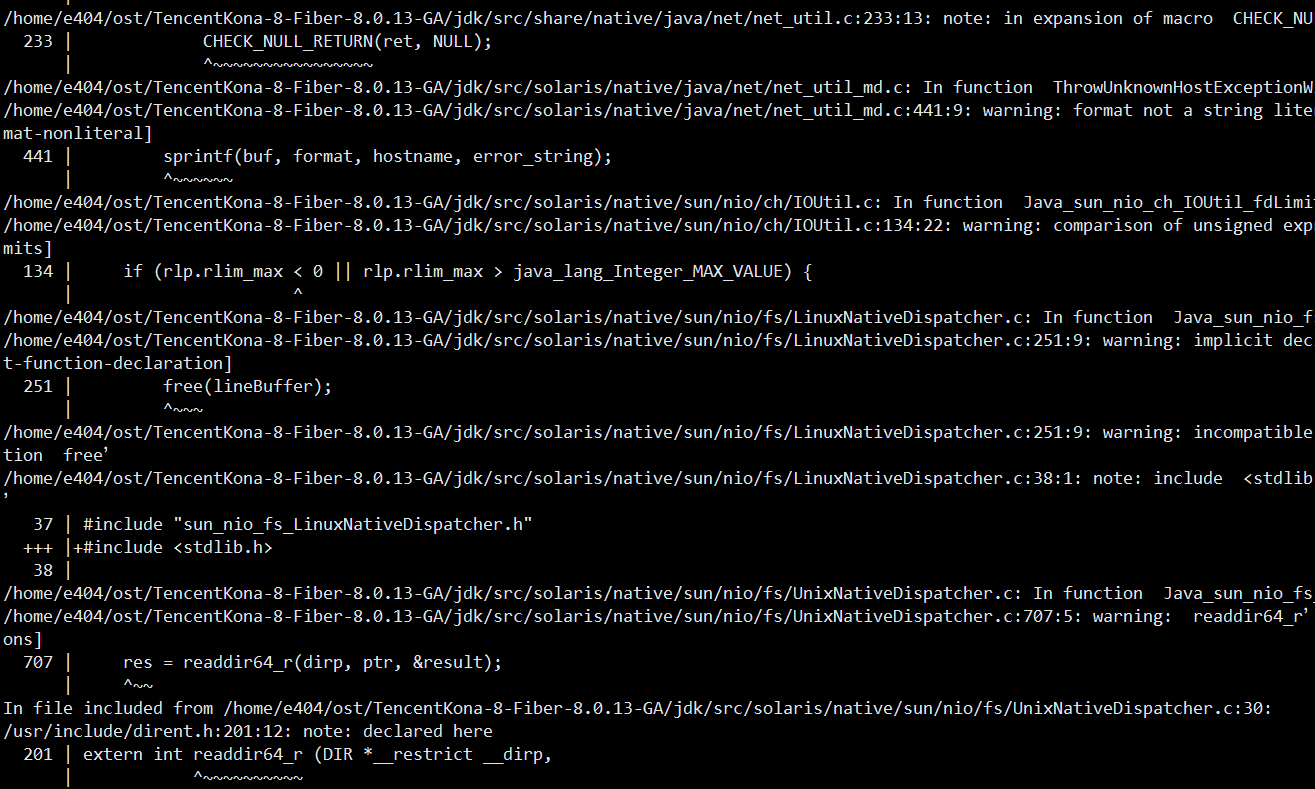
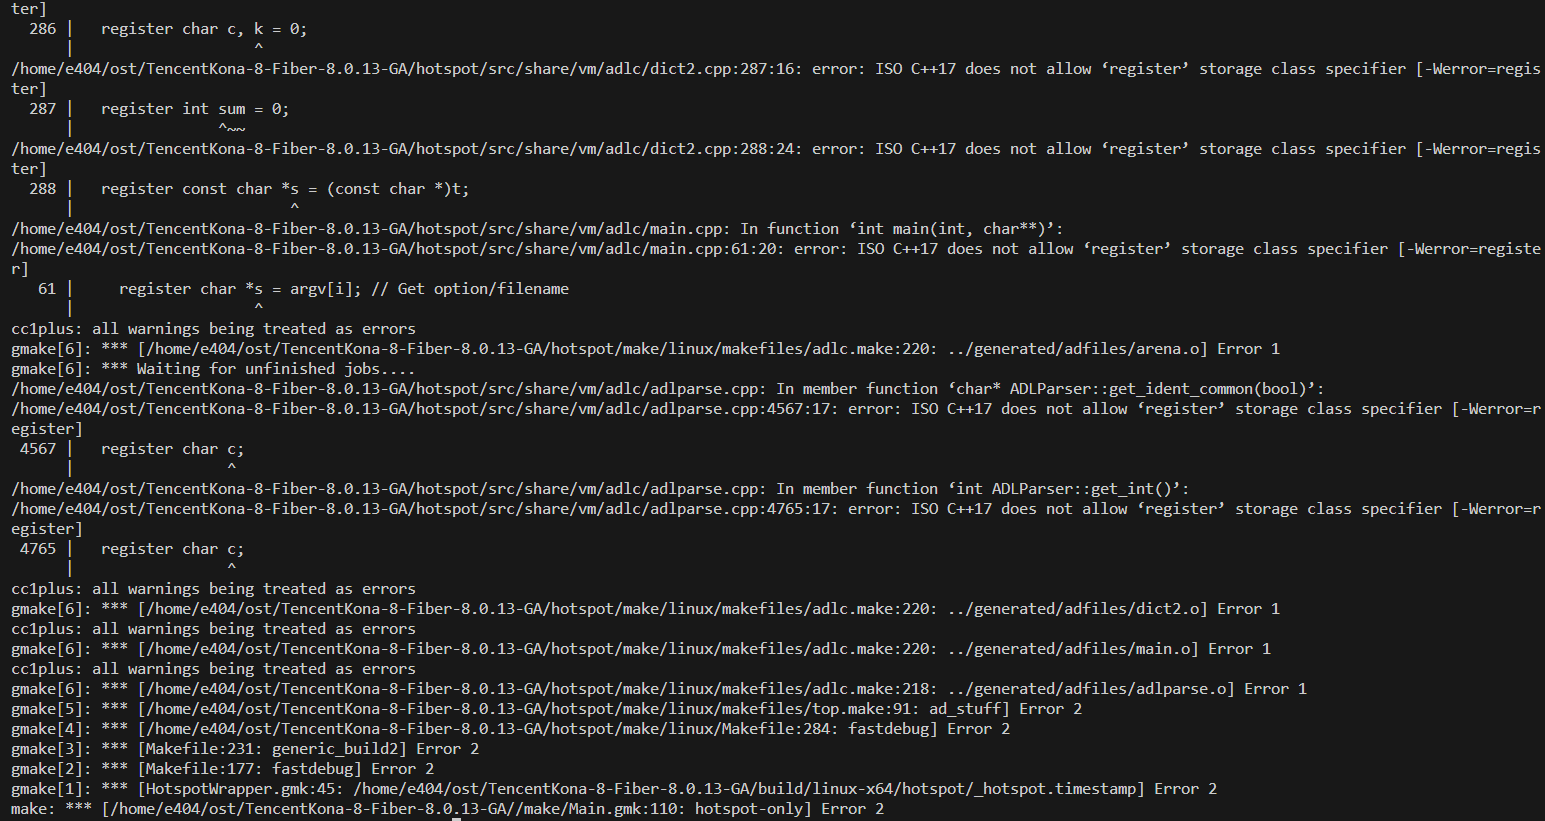
  • 首先我电脑里有一个之前用过的Ubuntu22.04,我先尝试在上面构建,但是编译的时候会出现各种语法错误导致无法完成编译

  • 然后我去翻Kona的ci,看到了他的构建脚本,使用的是Ubuntu20.04
  • 最终我下了一个新的Ubuntu20.04镜像,按照ci的构建脚本构建成功了(但是还是要自己apt装一些依赖,这ci依赖不全怎么能构建出来的?

Ubuntu上的构建过程

bash
# ci里装的依赖
apt-get install openjdk-8-jdk gcc-9 g++-9 libxrandr-dev libxtst-dev libcups2-dev libasound2-dev
# 自己安装时缺少的依赖
apt-get install libfontconfig1-dev libfreetype6-dev

bash configure \
--with-conf-name=linux-x64 \
--with-target-bits=64 \
--enable-debug \
--with-build-number=b00 \
--with-boot-jdk=/usr/lib/jvm/java-8-openjdk-amd64 \
--with-zlib=bundled \
--with-freetype-lib=/usr/lib/x86_64-linux-gnu \
--with-freetype-include=/usr/include/freetype2

make images

总结:构建文档没一个能信的,只有ci不会骗人

准备等空了再挑战一下在win构建KonaJDK,成功了再来更新

vscode ssh 插件配置及使用

开发工具

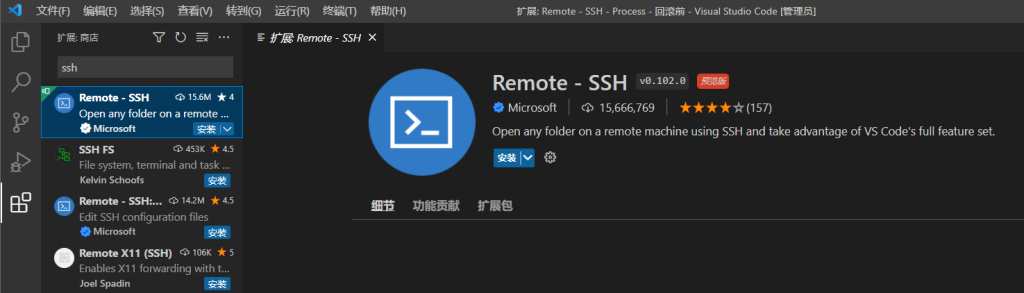
安装ssh插件

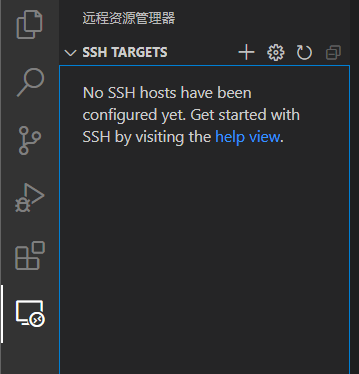
刚刚安装好是空白的

配置ssh连接

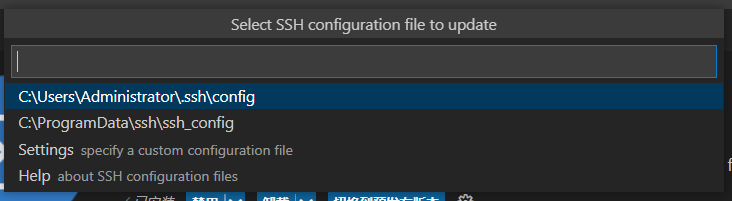
点击右上角的齿轮

选择一个地方创建设置,此处我选择第一个,他会创建一个新的默认配置

参考 https://zhuanlan.zhihu.com/p/35922004

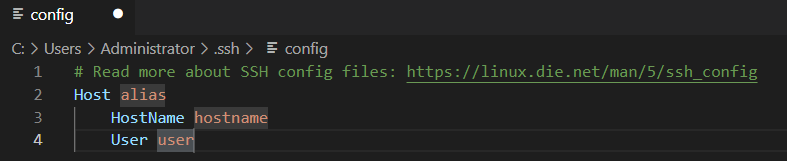
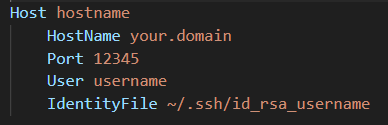
此处我连接的远程服务器是使用密钥的,示例配置如图

连接远程服务器

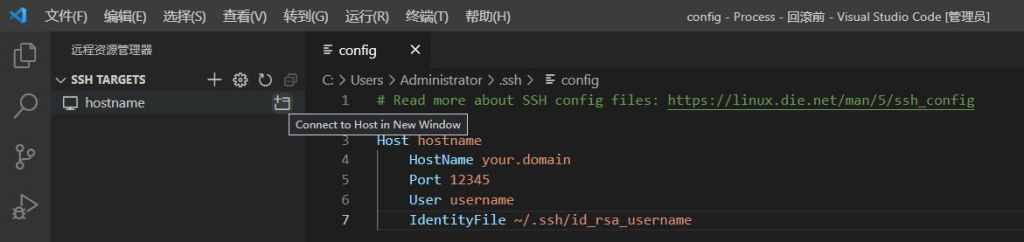
配置完成后保存,点击ssh targets中ssh右侧的按钮在新窗口中打开连接

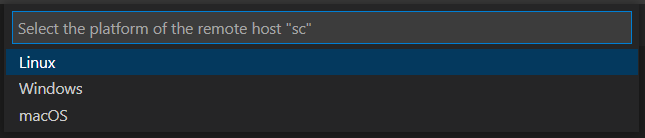
选择服务器类型,此处我是linux

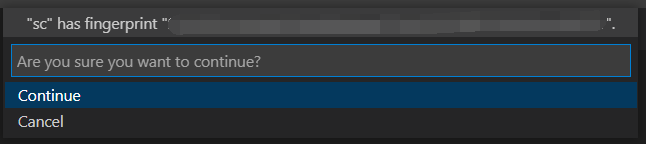
首次连接会提示是否接收服务器指纹,选择continue

若使用的用户不是管理员用户,可能需要参考以下文章配置config和私钥(若使用私钥)文件权限

https://windowsreport.com/bad-owner-or-permissions-on-ssh-config/

远程文件

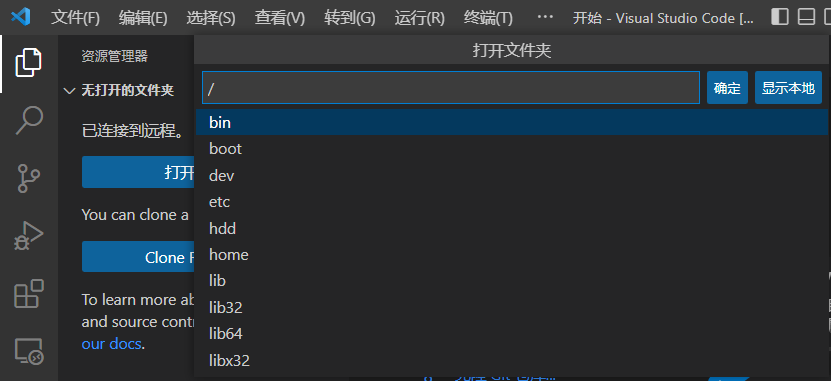
点击左侧的资源管理器,可以打开远程文件夹(不要打开文件很多的文件夹,比如/,插件会无法监听文件变更)

远程命令行

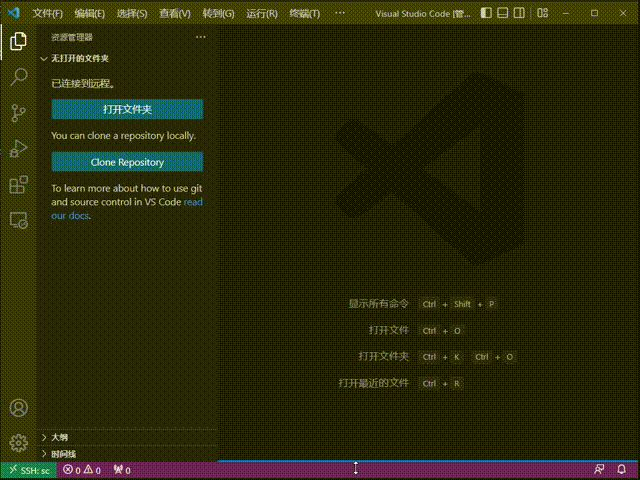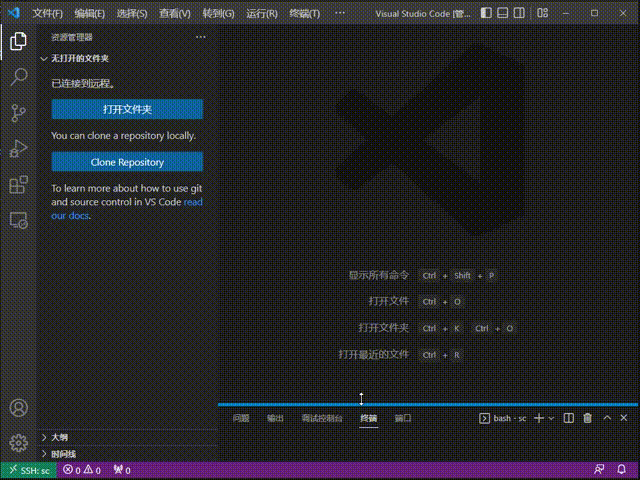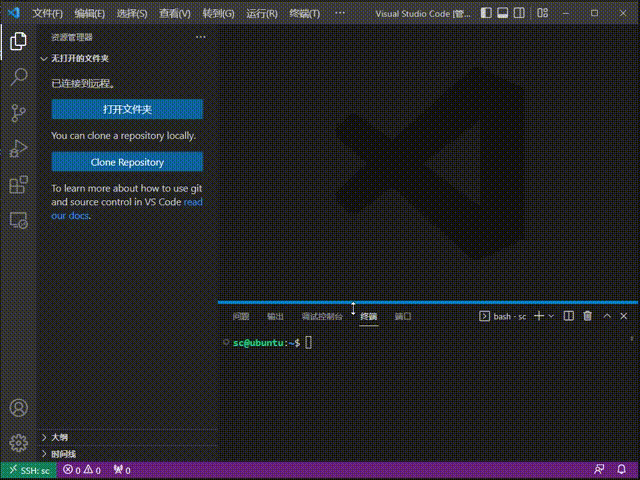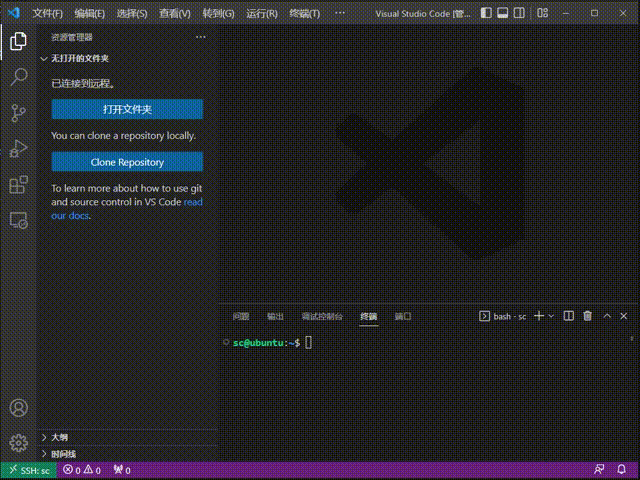
在下方的状态栏上向上拖动打开命令行

log4j+slf4j Ignoring binding 的解决方案

排障复盘

SLF4J: Class path contains SLF4J bindings targeting slf4j-api versions 1.7.x or earlier.
SLF4J: Ignoring binding found at [jar:file:/F:/AppData/Gradle/caches/modules-2/files-2.1/org.apache.logging.log4j/log4j-slf4j-impl/2.20.0/7ab4f082fd162f60afcaf2b8744a3d959feab3e8/log4j-slf4j-impl-2.20.0.jar!/org/slf4j/impl/StaticLoggerBinder.class]
SLF4J: See https://www.slf4j.org/codes.html#ignoredBindings for an explanation.

引入依赖org.apache.logging.log4j:log4j-slf4j-impl:$_version_时替换为org.apache.logging.log4j:log4j-slf4j2-impl:$_version_

参考官方文档

使用powershell批量将xlsx转csv

开发工具

最近帮朋友写自动转xlsx到csv的脚本,尝试了aspose-cells和poi,前者闭源还混淆,后者速度慢很多,后来发现powershell脚本可以直接调用excel的api,最后就选择了powershell脚本

注意事项

  1. 此脚本需要电脑上安装Excel
  2. 此脚本需要电脑上安装高版本的powershell

使用方式

  1. 复制脚本到文件并修改文件后缀名到.ps1
  2. 在脚本所在的文件夹中新建文件夹并重命名为input,把需要转换的文件放进去
  3. 右键脚本,选择使用powershell7运行 或者 右键 -> 属性 修改打开方式为pwsh(在安装高版本powershell的位置找),然后直接运行

脚本内容

powershell
chcp 65001 > nul
Echo "将需要转换的文件放在input文件夹中, 输出的文件放在output文件夹中"
if (!(Test-Path input)) { Mkdir input > $null }
if (!(Test-Path output)) { Mkdir output > $null }
$WorkingDir = (Get-Location).Path
$Start = Get-Date -UFormat %s
$Files = Get-ChildItem -Path "input" -Recurse | Where-Object { $_.Name -match ".*\.xls[xm]?" }
$Files | ForEach-Object -Parallel {
    $Start = Get-Date -UFormat %s
    $Excel = New-Object -ComObject Excel.Application
    $WorkingDir = $using:WorkingDir
    $InFileName = $_.name
    $OutFileName = "$InFileName.csv"
    Echo "处理中... $InFileName -> $OutFileName"
    $OutFilePath = "$WorkingDir\output\$OutFileName"
    if (Test-Path $OutFilePath) { Remove-Item -Path $OutFilePath }

    $Excel.Workbooks.Open("$WorkingDir\input\$InFileName").Worksheets.Item(1).SaveAs("$OutFilePath", 62)

    $Time = (Get-Date -UFormat %s) - $Start
    Echo "处理完成 $OutFilePath 耗时${Time}秒"
    $Excel.Quit()
}
Get-Process -name Excel | Where-Object { $_.mainWindowTitle -eq "" } | ForEach-Object { Stop-Process $_.Id }
$Time = (Get-Date -UFormat %s) - $Start
$Count = $Files.Count
Echo "全部文件处理完成, 共${Count}个文件, 耗时${Time}秒"
Timeout -t 3

脚本会从input文件夹中寻找后缀为.xls或.xlsx或.xlsm的文件,将他的第一张表转换成csv格式并保存到output文件夹

SaveAs的第二个参数可以自行修改,参考

ps powershell还挺好用,比batch强多了

以及一个合并csv的脚本(合并表头)

powershell
chcp 65001 > nul
Write-Output "将合并output文件夹中的csv文件, 输出到output.csv"
if (!(Test-Path input)) { Mkdir input > $null }
$WorkingDir = (Get-Location).Path
$Start = Get-Date -UFormat %s
$Files = Get-ChildItem -Path "output" -Recurse | Where-Object { $_.Name.EndsWith(".csv") }
if ($Files.Count -le 1) {
    Timeout -t 3
    exit
}
# 忽略的行数, 不包括表头
$Ignore = 0
$Flag = $true
$Out = [System.IO.File]::OpenWrite("$WorkingDir\output.csv")
$Writer = New-Object System.IO.StreamWriter($Out, [System.Text.UTF8Encoding]::new($true))
$Files | ForEach-Object {
    $Stream = [System.IO.File]::OpenRead("$WorkingDir\output\$($_.name)")
    $Reader = New-Object System.IO.StreamReader($Stream)
    # 忽略前n行
    if ($Ignore -ne 0) {
        foreach ($__ in 1..$Ignore) { $Reader.ReadLine() > $null }
    }
    $Head = $Reader.ReadLine()
    # 表头行
    if ($Flag) {
        $Flag = $false
        $Writer.WriteLine($Head)
    }

    while ($Line = $Reader.ReadLine()) {
        $Writer.WriteLine($Line)
    }

    $Reader.Close()
    $Stream.Close()
}
Write-Output "全部文件合并完成, 共$($Files.Count)个文件, 耗时$((Get-Date -UFormat %s) - $Start)秒"
Timeout -t 3

win环境下配置gpg密钥

开发工具

本文中使用的密钥为示例密钥,并无实际作用

安装git

https://git-scm.com/downloads

打开git bash

在桌面上右键打开菜单,点击

生成gpg密钥

参考文档 https://docs.github.com/zh/authentication/managing-commit-signature-verification/generating-a-new-gpg-key

输入指令 gpg --full-generate-key

bash
$ gpg --full-generate-key # 输入生成gpg密钥的指令
gpg (GnuPG) 2.2.29-unknown; Copyright (C) 2021 Free Software Foundation, Inc.
This is free software: you are free to change and redistribute it.
There is NO WARRANTY, to the extent permitted by law.

Please select what kind of key you want: # 选择你想要的密钥类型,默认即可
   (1) RSA and RSA (default) # 默认值
   (2) DSA and Elgamal
   (3) DSA (sign only)
   (4) RSA (sign only)
  (14) Existing key from card
Your selection? # 回车,使用默认值(rsa)
RSA keys may be between 1024 and 4096 bits long.
What keysize do you want? (3072) 4096 # 此处我手动输入4096,因为git文档中注明 `密钥必须至少是 4096 位`
Please specify how long the key should be valid. # 选择有效期
         0 = key does not expire # 默认值,永久生效
      <n>  = key expires in n days
      <n>w = key expires in n weeks
      <n>m = key expires in n months
      <n>y = key expires in n years
Key is valid for? (0) # 回车,使用默认值
Key does not expire at all # 提示密钥不会过期
Is this correct? (y/N) y # 输入y并回车

GnuPG needs to construct a user ID to identify your key. # 需要输入个人信息

Real name: qwert # 输入名字,此处输入的是qwert
Email address: 123@456.com # 输入邮箱,此处输入的是123@456.com
Comment: test # 输入注释,此处输入的是test
You selected this USER-ID:
    "qwert (test) <123@456.com>"

Change (N)ame, (C)omment, (E)mail or (O)kay/(Q)uit? # 输入o则确认信息无误,生成密钥;输入q则取消生成并退出

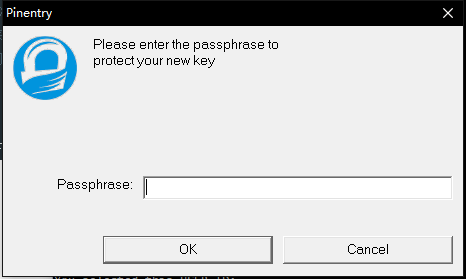
输入o并回车后会跳出弹窗让你输入密码并确认(过短会提示,可以强制使用)

查看已有密钥 gpg --list-secret-keys --keyid-format=long

bash
$ gpg --list-secret-keys --keyid-format=long
gpg: checking the trustdb
gpg: marginals needed: 3  completes needed: 1  trust model: pgp
gpg: depth: 0  valid:   2  signed:   0  trust: 0-, 0q, 0n, 0m, 0f, 2u
/c/Users/Administrator/.gnupg/pubring.kbx
-----------------------------------------
sec   rsa4096/25F10366757A2676 2023-02-13 [SC]
      112C798ADD267E3918A0663825F10366757A2676
uid                 [ultimate] qwert (test) <123@456.com>
ssb   rsa4096/9DE000ED74E49E6B 2023-02-13 [E]

导出公钥

在git bash中输入 gpg --armor --export 25F10366757A2676

注意,此处最后的数组是你生成的密钥对应的id,也就是上述步骤中sec开头的行,rsa4096/之后的那一串字符,此处是 25F10366757A2676

导出得到的公钥格式应该是如下格式

bash
$ gpg --armor --export 25F10366757A2676
-----BEGIN PGP PUBLIC KEY BLOCK-----

mQINBGPp2UYBEADkaspaZ4gNTpuPQ66WuWrKmDUvxu8t3A0wXq7HKwcKYyluZZPI
kiujcHgOc9UBSc8eG34LA7mSQFJDoke9bhpnp1OhaIGSikgUluY6sNTy1J7oLK+W
XWrWkQWVIeOOiZri/wB6s5+Ijb9F2f8uAw1SOKj16/cUrsqY8KyWarKlipgYkyGc
uFIEV3S7zMJQsU66QwV122Mq0SU6unRyBMcN3kWMz2aRsak7ijtJWGm52b4gqQwi
KcLzevo2etv04rOzZAd1xSw4KvUoaIuA2wd9t2Yw8yVTy715FG/TrPKJfI/NcoD3
tFGxi24BSbuStJqUUmoCNfLMnIbkZH1RYja6Wwzsr6Jy28jj6veD5ETZsshurUXp
qc27F/SiotOzz1BbbncAkYDyBiaQqKELEZ2h6ovgK1kBODHMgMx0EZVBrrxrp5Jq
f37fdeiTeegoUPiD5crJyM7OT3K+6AZi5OjMQ7tomMRULoUIsqWMUtMrDzCcmbab
geRzrx6xc0LcVQspibU/wHyqvnXa1EnSNA+iL+goZIFr5/0sOvZD+BfjOwjiEKy0
1zXZvErjC7h9nwCpPoetqGjIhgDumJZDaWIASB62f1GeNVd7dpFtVlX8sBz6JlVC
kbyoW8uch2ZHTtraMhkt0YjQr4gUj5l93m5J9n2iWkwZqDZCZrYGviWYcQARAQAB
tBpxd2VydCAodGVzdCkgPDEyM0A0NTYuY29tPokCTgQTAQgAOBYhBBEseYrdJn45
GKBmOCXxA2Z1eiZ2BQJj6dlGAhsDBQsJCAcCBhUKCQgLAgQWAgMBAh4BAheAAAoJ
ECXxA2Z1eiZ2Fy0QANm4kZiWwz28enOCcy6HpOwZSoRT2b0qLgeBDqMpACkeZC+7
iQvSwarNMhm/kgcd80OKVnLtvgIMDBCwDXz+f4Izwm6ffWzgYzUALErPEsii2kb7
pX07tA66dOv+FhiShnxa5+GV7hdjvMZB4MK+ozTPHud/z/CjXVZAK/h1Ig8dliG7
fEhCVKo0MU7OcF9jIp2g8enlJr1wDnFgSLwSidb3TvJl+eRdb1dKy7YwZuI0ZPmH
GeA8TWgo3l7YgFsOkE7FHAVeF2Sz5/RLrnxnltVL5tTBGCaAuk+7BBfE+7EKGCRO
mbeRRGHgmvkjjUw/H1uMWJsQY7vdzmvEE3c3WCZf5ZrsZZpaxVXyNKJPigHsnWXs
7IIbSablCi4qLEyzKDwk9PouAxhy3tSp0WYqwb358fksxHQ7om8fXLzuUbmtx7/+
0UWISigKi8Xno935C5zWxC7Rn9dCjZV2T6IYWyohO2QhyLup2I7QuM8xHGolkPG8
zsYajE4B2VmLaoLWwNI1hAAC/OogOIbG5Kyt+O+TV+i+X1uu9I7ZS+cArJ+drN4z
3GSBVtbGsonQGC5uOEyXppE3rP+8IZJkF6qV7xDU/TEdl2ky+OYaI0QghwNOMmQE
Z9/nojTTSH8nSUWKK7b7JUMF8t0DG1qDzOr5VNfzDsQymonmwV5WNIewqD5uuQIN
BGPp2UYBEAC+kzCBuYnRp1upLCMGo/mlyJhkgAMS2yM7THNu+zuG//wp6684Pvb3
HJTIGo/H0aOq+IJNF4jNxHGDWd2+5gU/RspUqfHPnwiT/PmkbV3Z0/BbkIFu85NE
PCkPOV/yDJnafDknSSI9qi2fz8SW5mPh1hum3gWiWL8yJE2E5SXVN4tcCfkrHXl2
N87yn2EmFZSSEdNVwDX2dvphf6ZTrFeKrhpJUZNQa8srmAmq8GE1rCTqsb2QyIOI
JYW1yeIN12aeaqLo/glCU6VFoOWlsOK2V5ghUr+uS4mmZOfe2XfETwNPTpPkngnX
/jqgFoTKkfaEOd9H/iiQO+OHg5nv+wihFJNmpiNbBCDKMdTaZ4Zzk72EH2eaodzX
KfG9Od0ZSqGw+i6xfHT++SFRNVzlOJM0DMKU/+BhvfmOHsAYGksHAyyQZ3mzUPDn
NEnIG+aaiJHIYpGa1c62k7fi0ch2Ulswi71v2/cGeDV2P1fVjKeDX1xybMruc56Y
kmS14vFn+C4ZwGbldC3ha3iFFnGxegBNQvRh+7P+fkPzqql64v/l4PT0BjUoQ82a
PcZGAaDeoSkWVit87UBi6uKHY2K4SbpKZAcDaYQ5bV8jgfod/DMDNTAvdkB/ud6s
0mLmYO6QOEOFpEpU9FNOUFj5M1FCqXnMM2wGI2KovHERPvAQIchNCQARAQABiQI2
BBgBCAAgFiEEESx5it0mfjkYoGY4JfEDZnV6JnYFAmPp2UYCGwwACgkQJfEDZnV6
Jnb6SQ//Q7lztvTDKhJWg1TPZP/9ImP7Vs98fxcOmUlSv5XNaZCkcL1JQTFfOmpp
aiwUiHd4lwtENat/PoHhAqo8UI1I8KCherRRCXriJ0cpXAkk5TafA5HFRx8zTJcb
OoyE6+m7Sa7MocoVbSlOScUapNP08fO4mRzkNQTXo6zeNryO7lBmeSSfccCqQ5IK
8Ol7omHJ8wJurL4ult+WOke95HiZ+xu1Pqy8FCO6yj6hrA81tEpF1z+4wPoAsnOV
yn4GYPSISO2tmcB3wDxDI0/IyVjpNsqwcNnbh+a7mJLTAWPGzMdBrRD2HsjQAUex
eEEQYbB36F6qQvy6arShIdi7N59GKIgfxRtm2BUa5LWpEus1kn9QJ6Lg1b9G9Fuc
9fK9hNKVVEMQF9Yo07vuPvHrY19wNmkOsUsQdh2nPxdxKmC8KjHaT/xRcxCrRD+J
LhHa1R/0gc/jMNLCayyoqUy1iCVXFLZwljrE9eoFo1+AOLiw5afwQnZxYT1u1Tiy
irJ1kZwtVTQ8eN2IUw7vWPfMaJvhAo3Qj1wXTupc2OHIoDy7bb19fY9LdMfSvKwT
eF9pjYIR1YSiBpHZ1BKXUX6EzxL1c89NCkaLA/CqSb976pWb+DZITutferSLm7xp
ST07kSUapP2OlmRe5icypQUHx9d8hr9OLMPrpXA0apmGPe/3VaY=
=i2+O
-----END PGP PUBLIC KEY BLOCK-----

将公钥导入github

github设置 https://github.com/settings/keys

添加新gpg密钥 https://github.com/settings/gpg/new

文档参考 https://docs.github.com/zh/authentication/managing-commit-signature-verification/adding-a-gpg-key-to-your-github-account

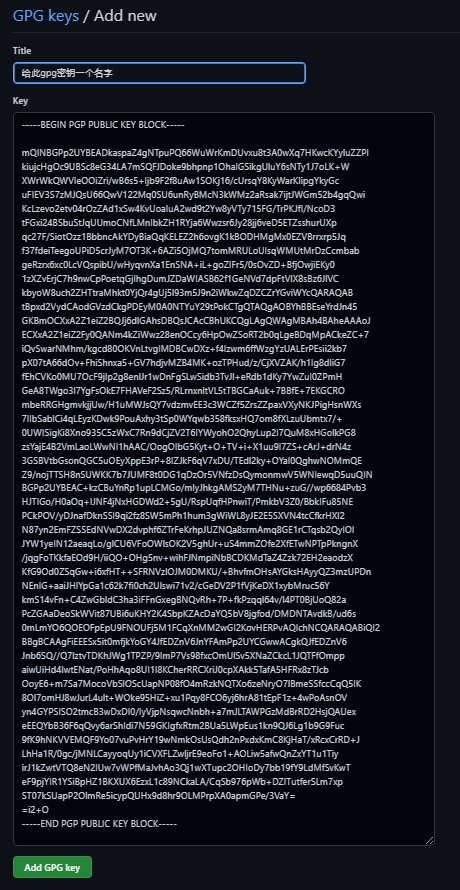
打开添加新gpg密钥界面并填入title和key

title可以写一个名字,用于区分不同的公钥

key写上面步骤中导出的公钥

按照上述生成的内容填充后应该是如下格式

点击下方的Add GPG key将此gpg密钥添加到git中

设置git在提交中启用gpg签名

开启commit使用gpg签名 git config --global commit.gpgsign true

将 Git 配置为默认对所有提交进行签名 git config --global user.signingkey 25F10366757A2676

设置之后idea若不开启使用gpg签名则会提交失败

设置idea在提交时使用gpg签名

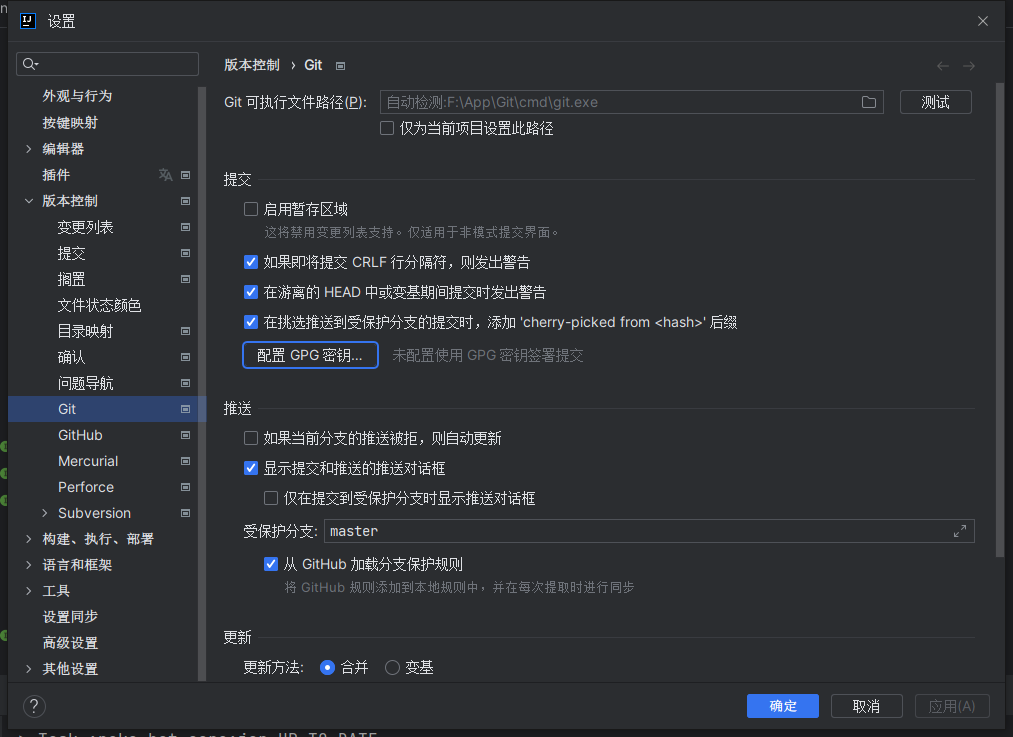
在idea设置中找到版本控制 > git,点击配置GPG密钥,勾选使用GPG密钥签署提交并在下方选择框中选择使用的密钥

之后提交推送时会弹窗提示输入密码

删除gpg密钥

删除密钥有三个选项:--delete-keys,--delete-secret-keys和--delete-secret-and-public-key
--delete-keys表示从公钥钥匙圈上删除密钥,也就是一同删除公钥和对应的私钥。在分批模式(batch mode)下,密钥必须使用指纹表示,或者使用--yes选项。
--delete-secret-keys表示从私钥钥匙圈上删除密钥。
--delete-secret-and-public-key和--delete-keys一样,但是如果私钥存在的话,会先移除私钥。在分批模式下,密钥必须使用指纹表示。

此处在git bash中输入 gpg --delete-secret-and-public-key 25F10366757A2676

注意,此处最后的数组是你生成的密钥对应的id,也就是上述步骤中sec开头的行,rsa4096/之后的那一串字符,此处是 25F10366757A2676

bash
$ gpg --delete-secret-and-public-key 25F10366757A2676
gpg (GnuPG) 2.2.29-unknown; Copyright (C) 2021 Free Software Foundation, Inc.
This is free software: you are free to change and redistribute it.
There is NO WARRANTY, to the extent permitted by law.


sec  rsa4096/25F10366757A2676 2023-02-13 qwert (test) <123@456.com>

Delete this key from the keyring? (y/N) y # 输入y并回车
This is a secret key! - really delete? (y/N) y # 输入y并回车

pub  rsa4096/25F10366757A2676 2023-02-13 qwert (test) <123@456.com>

Delete this key from the keyring? (y/N) y # 输入y并回车
# 弹窗验证